
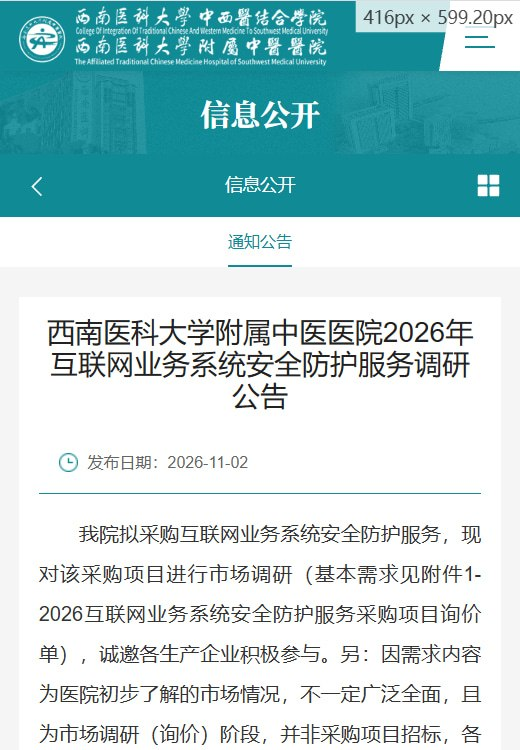
据国家卫生健康委员会官网关于医疗卫生机构网络安全管理办法报道,2026年11月2日,位于四川泸州的西南医科大学附属中医医院通过官方网站发布了关于“2026年互联网业务系统安全防护服务”的采购调研公告。公告显示,医院拟采购的服务项目为“跨境违规访问监测与上报服务”,目前处于市场调研(询价)阶段,意在了解相关厂商资质及服务方案,尚未进入正式招标环节。
根据该公告,采购的服务重点是建设和部署“翻墙治理网关”系统。该系统的主要功能包括实现对医院内部网络翻墙行为的识别、阻断、审计,并按照合规要求进行上报,确保医院互联网接入行为符合国家监管规范。服务需保留详细的翻墙行为日志,以满足国家网信办、公安机关等监管部门在安全核查和取证时的需求。
公告还对服务商的技术支持提出了严格要求,要求提供至少一年的售后支持服务,需保障7×24小时的400电话技术支持。遇有远程调试需求时,服务商需在一小时内响应,并在无法远程解决问题时,确保24小时内派遣技术人员到场支持,且该支持服务覆盖节假日期间。
此次采购由西南医科大学附属中医医院信息管理部负责,显示出该院对网络安全防护与合规管理的高度重视。当前处于市场调研阶段,诚邀具备相应能力的生产企业积极参与并反馈方案,推动医疗机构网络安全管理进一步规范化。
从政策层面看,医疗卫生机构网络安全管理受《医疗卫生机构网络安全管理办法》等法规严格约束,要求建立完善的安全管理体系,防范网络安全事件。与此同时,《网络数据安全管理条例》明确规定了跨境数据访问的合规框架与监管权责,网信部门及公安机关拥有强制核查权力,这些法律法规为本次服务采购提供了依据。
业内人士指出,随着医疗信息化程度提高及网络安全威胁增加,医院加强安全监测与违规访问治理显得尤为重要。通过引入专业的监控服务和治理工具,医院可有效保障患者数据安全,提升整体信息系统的运行安全性和合规水平,防止潜在的违法违规访问行为,维护医疗环境的网络健康。
综上,西南医科大学附属中医医院此次发布的跨境违规访问监测与上报服务采购调研公告,符合国家针对医疗机构网络安全管理和数据合规的相关要求,是医院贯彻落实网络安全法规、保障信息系统安全合规运行的具体举措。后续项目的落地实施将对提升医疗机构的数字安全防护能力起到积极推动作用。