
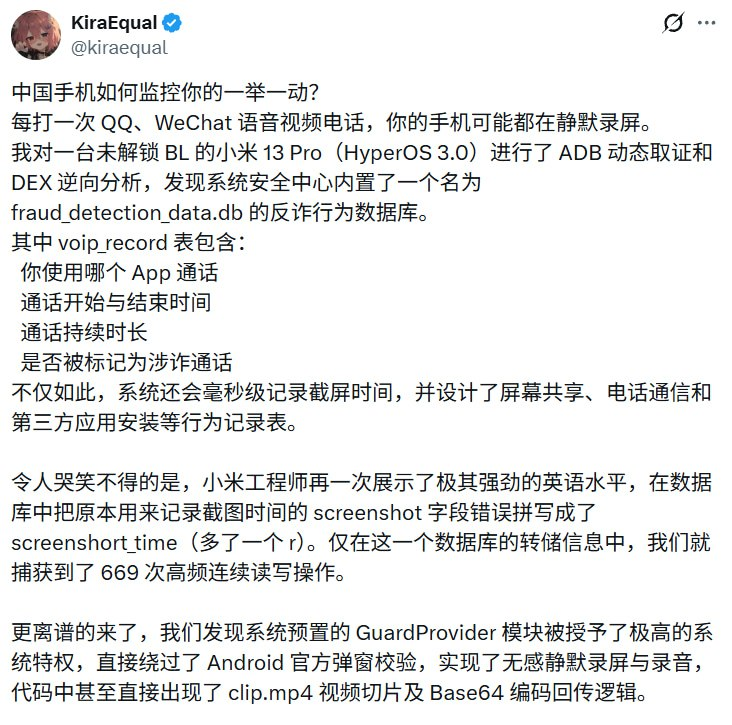
据foxlaoy (nitter)报道,近日,一位X用户“KiraEqual”发布帖文,披露其通过拆解一台运行澎湃OS 3.0的未加锁小米13 Pro手机后,结合ADB动态取证与DEX逆向分析,发现该机器可能存在用户通话时悄无声息录屏的行为。具体来说,当用户通过QQ或微信进行语音或视频通话时,设备可能在用户毫无察觉的情况下启动静默录屏功能。
据KiraEqual所示,手机系统安全中心内置了名为fraud_detection_data.db的反诈骗数据库。其中voip_record表详细记录了使用的通话应用名称、通话起止时间、通话时长,以及是否被标记为诈骗电话等信息。此外,该数据库还能以毫秒为单位记录截屏时刻,并设计有屏幕共享、电话通信及第三方应用安装行为的记录表。
令人注意的是,数据库中的截图时间字段本应为screenshot,但由于小米工程师在编码时拼写错误,变成了screenshort_time,仅凭该字段的数据转储,就捕获到了高达669次的高频连续读写操作。
更为关键的是,系统预置的GuardProvider模块被授予极高系统权限,能够绕过Android官方的弹窗权限校验,实现无感知的静默录屏和录音。逆向分析还发现相关代码中涉及clip.mp4视频切片及Base64编码后回传的逻辑,暗示录制内容可能被上传或存储。
这一发现在网友中引发了强烈反响,关于手机隐私权、通话保密性和厂商数据安全责任的讨论迅速展开。专家指出,这一情况基于澎湃OS 3.0系统与小米13 Pro的多重技术分析,可信度较高,但仍需小米官方以及独立安全机构的进一步验证与评估。同时提醒用户应加强对手机敏感权限的管理,谨慎授权应用权限,并关注系统的官方安全补丁更新。
截至目前,小米官方尚未就此安全疑虑发表公开声明或说明。后续事件处理及厂商回应,仍需持续关注。整体来看,此事件对国产手机用户的隐私保护提出了严峻考验,也反映出在复杂手机操作系统环境中安全透明机制的重要性。
根据逆向分析结果显示,该反诈数据库中的录屏和录音数据会保存最多72小时,供系统与合作应用调用,以实现实时反诈监测功能。此外,分析中发现录制的clip.mp4视频切片通过Base64编码后,有上传外部服务器的迹象,但具体上传目的地和用途尚未明晰,存在用户隐私泄露风险。
此外,澎湃OS 3.0安全中心的GuardProvider模块拥有绕过系统权限弹窗校验的能力,使得用户无法知晓或干预录屏录音行为。该模块权限覆盖范围广泛,涵盖屏幕录制、音频捕捉及后台数据传输,显示出系统设计在监控与数据采集方面的高权限运作特点。
目前,小米官方尚未对外发布说明或采取公开措施回应上述指控。专家呼吁相关企业应加强用户隐私保护,完善权限授权机制,保障用户知情权和控制权。此事件亦引发用户对国产手机操作系统安全透明度的高度关注。